

Σοβαρή κυβερνοεπίθεση με στόχο την υποκλοπή προσωπικών και οικονομικών δεδομένων χρηστών αποκαλύφθηκε σε ιστοσελίδες ορισμένων από τους μεγαλύτερους οργανισμούς παγκοσμίως. Ανάμεσα στους στόχους περιλαμβάνονται οι Zoom, HSBC, CNN, IKEA, Salesforce και Equifax, ενώ οι δράστες επιχείρησαν να αποσπάσουν στοιχεία πιστωτικών καρτών, κρυπτονομίσματα και πληροφορίες από συσκευές iPhone. Συνολικά, κακόβουλος κώδικας εντοπίστηκε σε ιστοσελίδες 178 οργανισμών, προκαλώντας έντονη ανησυχία για την ασφάλεια των διαδικτυακών συναλλαγών.
Η επίθεση αποκαλύφθηκε τη Δευτέρα 16 Νοεμβρίου 2026 από τον ερευνητή κυβερνοασφάλειας Σκοτ Χέλμε, ο οποίος διαπίστωσε ότι επιτήδειοι είχαν καταφέρει να διοχετεύσουν κακόβουλο κώδικα JavaScript σε ιστοσελίδες μεγάλων επιχειρήσεων και οργανισμών, αξιοποιώντας την πλατφόρμα βελτιστοποίησης ιστοσελίδων Optimizely.
Σύμφωνα με το Reuters, ο κακόβουλος κώδικας μπορούσε να εκτελείται κατά την επίσκεψη χρηστών στις επηρεαζόμενες ιστοσελίδες, χωρίς εκείνοι να χρειάζεται να πραγματοποιήσουν κάποια ασυνήθιστη ενέργεια. Η επίθεση δεν περιορίστηκε σε έναν συγκεκριμένο επιχειρηματικό κλάδο, καθώς στο στόχαστρο βρέθηκαν τραπεζικοί οργανισμοί, εταιρείες τεχνολογίας, ειδησεογραφικά δίκτυα και μεγάλες εμπορικές επιχειρήσεις.
Πώς οι χάκερς κατάφεραν να επηρεάσουν 178 ιστοσελίδες
Το ιδιαίτερα ανησυχητικό στοιχείο της υπόθεσης είναι ότι οι επιτιθέμενοι δεν χρειάστηκε να παραβιάσουν ξεχωριστά κάθε εταιρεία.
Αντίθετα, αξιοποίησαν αδυναμία στην πλατφόρμα Optimizely, η οποία χρησιμοποιείται από μεγάλους οργανισμούς για τη βελτίωση της λειτουργίας των ιστοσελίδων τους και την ανάλυση της συμπεριφοράς των επισκεπτών. Μέσω της συγκεκριμένης υπηρεσίας, οι δράστες κατάφεραν να ενσωματώσουν κακόβουλα προγράμματα σε κώδικα που φορτωνόταν από τις ιστοσελίδες των πελατών της.
Πρόκειται για μια μορφή επίθεσης στην αλυσίδα εφοδιασμού λογισμικού (supply chain attack), κατά την οποία η παραβίαση ενός κοινού τεχνολογικού παρόχου μπορεί να επηρεάσει ταυτόχρονα μεγάλο αριθμό οργανισμών. Σύμφωνα με την εξειδικευμένη ιστοσελίδα BleepingComputer, κατά την εξέταση 1.611 αρχείων JavaScript της Optimizely εντοπίστηκαν 188 μολυσμένα αρχεία που αντιστοιχούσαν σε 178 οργανισμούς.
Πιστωτικές κάρτες, κρυπτονομίσματα και προσωπικά δεδομένα
Ο κακόβουλος κώδικας είχε σχεδιαστεί για να πραγματοποιεί διαφορετικές επιθέσεις, ανάλογα με τη δραστηριότητα του χρήστη. Μία από τις βασικές λειτουργίες του αφορούσε την αντικατάσταση διευθύνσεων ψηφιακών πορτοφολιών κρυπτονομισμάτων. Εφόσον ένας χρήστης επιχειρούσε να πραγματοποιήσει συναλλαγή, το πρόγραμμα προσπαθούσε να αντικαταστήσει τη διεύθυνση του πραγματικού παραλήπτη με εκείνη που ελεγχόταν από τους δράστες. Παράλληλα, επιχειρούσε να υποκλέψει αριθμούς πιστωτικών καρτών κατά τη συμπλήρωσή τους σε ηλεκτρονικές φόρμες πληρωμής.
Στους στόχους περιλαμβάνονταν επίσης cookies περιήγησης, τα οποία ενδέχεται να περιέχουν πληροφορίες ενεργών συνδέσεων, καθώς και η λήψη στιγμιοτύπων οθόνης. Οι δυνατότητες αυτές δημιουργούν κινδύνους οικονομικής απάτης, παράνομης πρόσβασης σε λογαριασμούς και υποκλοπής προσωπικών πληροφοριών. Σύμφωνα με τους ερευνητές, τα κακόβουλα προγράμματα επιχειρούσαν να ενεργοποιήσουν κώδικα εκμετάλλευσης ευπαθειών σε iPhone, με στόχο την περαιτέρω παραβίαση των συσκευών. Η συγκεκριμένη δυνατότητα δεν σημαίνει ότι όλες οι συσκευές που επισκέφθηκαν τις επηρεαζόμενες ιστοσελίδες μολύνθηκαν.
Ωστόσο, αποκαλύπτει ότι οι δράστες δεν περιορίζονταν στην υποκλοπή δεδομένων από διαδικτυακές φόρμες, αλλά επιδίωκαν να αξιοποιήσουν και πιθανές αδυναμίες του λειτουργικού συστήματος iOS. Μέχρι στιγμής, δεν έχει επιβεβαιωθεί ο αριθμός των συσκευών που ενδέχεται να παραβιάστηκαν επιτυχώς.
Μετά την αποκάλυψη της επίθεσης, αρκετές από τις επηρεαζόμενες επιχειρήσεις προχώρησαν σε προληπτικές ενέργειες. Η Salesforce ανακοίνωσε ότι διερευνά μη εξουσιοδοτημένες τροποποιήσεις στα αρχεία JavaScript της Optimizely και προχώρησε στην απενεργοποίησή τους για λόγους ασφαλείας. Η Equifax διέκοψε τη χρήση της συγκεκριμένης πλατφόρμας, επισημαίνοντας ότι από τους μέχρι στιγμής ελέγχους δεν έχει διαπιστωθεί παραβίαση των εσωτερικών συστημάτων της.
Από την πλευρά της, η IKEA γνωστοποίησε ότι εξετάζει τις πιθανές επιπτώσεις στις ψηφιακές υπηρεσίες και στους πελάτες της. Η Optimizely έχει επιβεβαιώσει ότι οι δράστες εκμεταλλεύτηκαν ευπάθεια στην πλατφόρμα της για να εισαγάγουν κακόβουλο κώδικα σε έργα πελατών, ενώ σύμφωνα με τις νεότερες τεχνικές αναφορές προχώρησε σε διορθωτικές παρεμβάσεις.
Παρά τη σοβαρότητα των ευρημάτων, οι ερευνητές επισημαίνουν ότι εξακολουθεί να υπάρχει αβεβαιότητα σχετικά με την πραγματική έκταση της επίθεσης. Το Reuters διευκρινίζει ότι δεν έχει καταστεί δυνατό να εξακριβωθεί εάν οι απόπειρες υποκλοπής ήταν επιτυχείς σε όλες τις περιπτώσεις ή πόσοι χρήστες ενδέχεται να έχουν υποστεί παραβίαση δεδομένων. Αυτό σημαίνει ότι ο εντοπισμός κακόβουλου κώδικα σε μια ιστοσελίδα δεν αποδεικνύει αυτομάτως ότι υποκλάπηκαν στοιχεία όλων των επισκεπτών της. Η εταιρεία κυβερνοασφάλειας Hudson Rock επιβεβαίωσε, πάντως, ότι εντόπισε στοιχεία μετάδοσης κακόβουλων προγραμμάτων μέσω των επηρεαζόμενων διαδικτυακών υπηρεσιών.
Τι πρέπει να προσέχουν οι χρήστες
Η υπόθεση αναδεικνύει τον κίνδυνο που μπορεί να προκύψει ακόμη και κατά την επίσκεψη σε γνωστές και κατά τα άλλα αξιόπιστες ιστοσελίδες. Οι ειδικοί κυβερνοασφάλειας συνιστούν στους χρήστες να διατηρούν ενημερωμένα τα λειτουργικά συστήματα και τους φυλλομετρητές τους, να ελέγχουν προσεκτικά τις διευθύνσεις των ψηφιακών πορτοφολιών πριν από την πραγματοποίηση συναλλαγών και να παρακολουθούν τις κινήσεις των τραπεζικών καρτών τους για τυχόν μη αναγνωρισμένες χρεώσεις.
Ιδιαίτερη προσοχή χρειάζεται σε περιπτώσεις όπου οι χρήστες πραγματοποίησαν ηλεκτρονικές πληρωμές ή συναλλαγές κρυπτονομισμάτων μέσω επηρεαζόμενων ιστοσελίδων κατά το χρονικό διάστημα της επίθεσης.
Η κυβερνοεπίθεση σε 178 οργανισμούς αποτελεί χαρακτηριστικό παράδειγμα των κινδύνων που συνεπάγεται η εξάρτηση μεγάλων επιχειρήσεων από κοινές ψηφιακές υποδομές.

Κατεβάστε τη δωρεάν εφαρμογή και διαβάστε πρώτοι τις ειδήσεις στο κινητό σας.
Πράγα: Δύο τρένα συγκρούστηκαν πάνω σε γέφυρα – Δεκάδες τραυματίες
Σοβαρό σιδηροδρομικό ατύχημα σημειώθηκε το πρωί της Τρίτης στην Πράγα, όταν δύο επιβατικές αμαξοστοιχίες συγκρούστηκαν...
«Check in» στον Σκορπιό της χλιδής
Μια νέα εποχή ξημερώνει για τον θρυλικό Σκορπιό στο Ιόνιο, καθώς οι εργασίες αναδιαμόρφωσης του...
Χωρισμός - βόμβα! Τίτλοι τέλους μετά από έναν χρόνο σχέσης
Τίτλοι τέλους μπήκαν στη σχέση του Joe Jonas με το μοντέλο Tatiana Gabriela, ύστερα από...
Ήταν έγκυος και το κρατούσε κρυφό - Γέννησε η τραγουδίστρια
Μια ευχάριστη έκπληξη περίμενε τους θαυμαστές της Άβριλ Λαβίν, καθώς η διάσημη τραγουδίστρια ανακοίνωσε πως...
Χάος στις αερομεταφορές των ΗΠΑ - Η αιτία για το black out
Σοβαρή αναστάτωση προκλήθηκε την Παρασκευή στις αερομεταφορές των Ηνωμένων Πολιτειών, όταν η Ομοσπονδιακή Υπηρεσία Πολιτικής...
H συγγνώμη της Microsoft -Επιστρέφουν οι υπηρεσίες μετά το μπλακ άουτ
Σε σταδιακή επαναφορά των υπηρεσιών της προχωρά η Microsoft, μετά το παγκόσμιο μπλακ άουτ που...
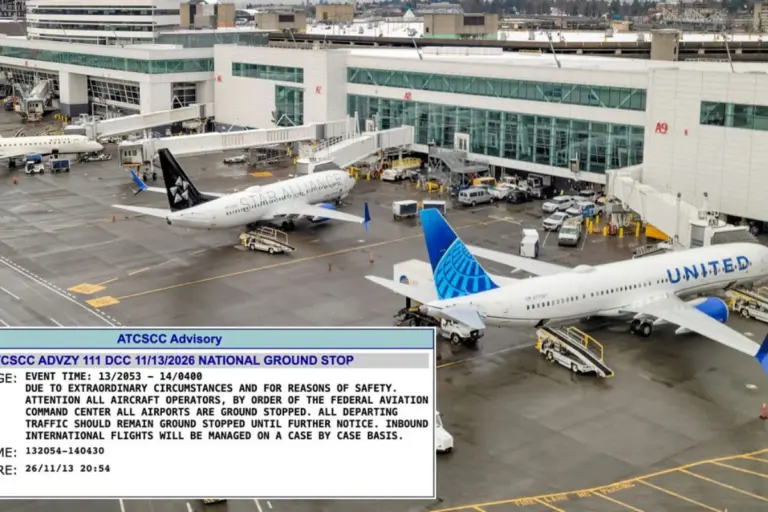
Συναγερμός στις ΗΠΑ: Καθηλώνονται όλες οι πτήσεις με εντολή της FAA
Σε κατάσταση συναγερμού τέθηκε η αεροπορική κυκλοφορία στις ΗΠΑ το βράδυ της Παρασκευής 13 Νοεμβρίου...
Παρασκευή και 13 έπεσε η Microsoft, θεωρίες για συντέλεια και πάρτι στα social media
Αν κάποιος αναζητούσε την ιδανική ημερομηνία για την ψηφιακή συντέλεια του κόσμου, δύσκολα θα έβρισκε...